Einmal-Check
590 €einmalig
Eine Bestandsaufnahme Ihrer Umgebung.
- Ein Scan-Stand mit Management- und Detailbericht
- Excel-Auswertung und Radar-Grafik
- Ein Lesezugang zum Kundenportal
Wir prüfen Active Directory, Entra ID und Ihre Server. Sie erhalten eine Maßnahmenliste mit klarer Reihenfolge und beim nächsten Scan den Beleg, was nachweislich behoben ist.
Einmal-Check 590 € netto. Laufende Prüfung 249 € netto pro Monat und Mandant.

Ein klarer Ablauf vom ersten Gespräch bis zum Ergebnis.
Wir klären den Umfang, die vorhandenen Scan-Exporte und die erforderlichen Zugänge.
Wir prüfen die vereinbarten Systeme. Aufwand und Mitwirkung Ihrer IT stimmen wir vor dem Start ab.
Sie erhalten den Bericht für Management und IT sowie die priorisierte Maßnahmenliste. Den Liefertermin vereinbaren wir vor dem Start.
Management-Bericht als PDF, Maßnahmenliste als Excel und ein Lesezugang zum Kundenportal beim Einmal-Check.
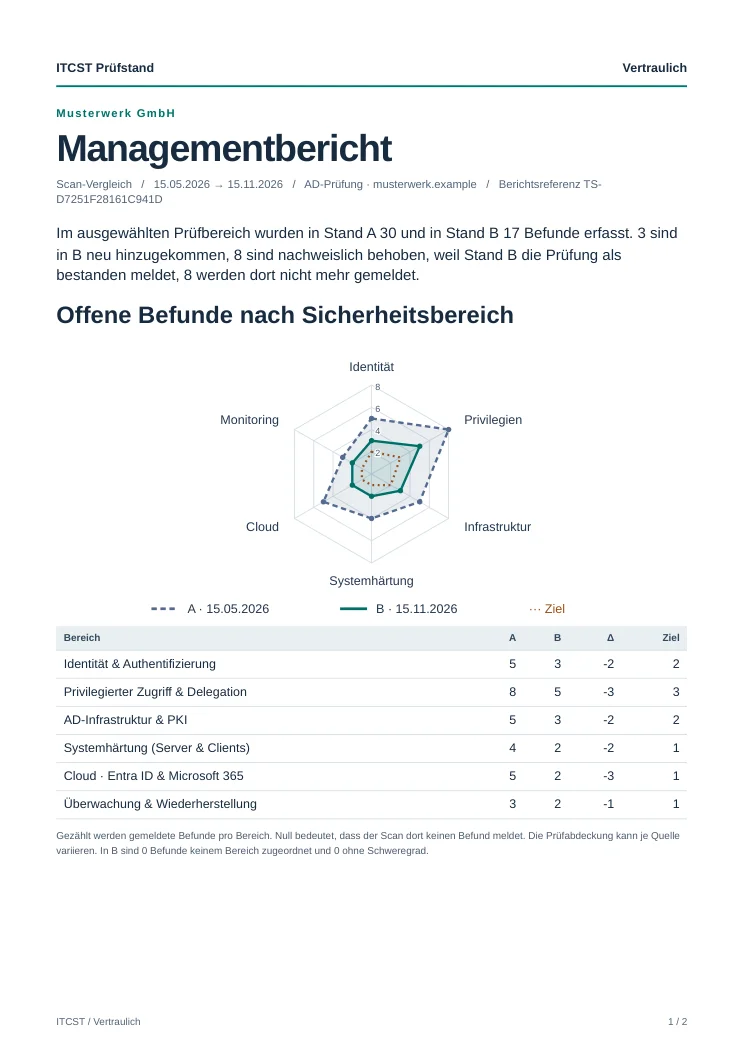
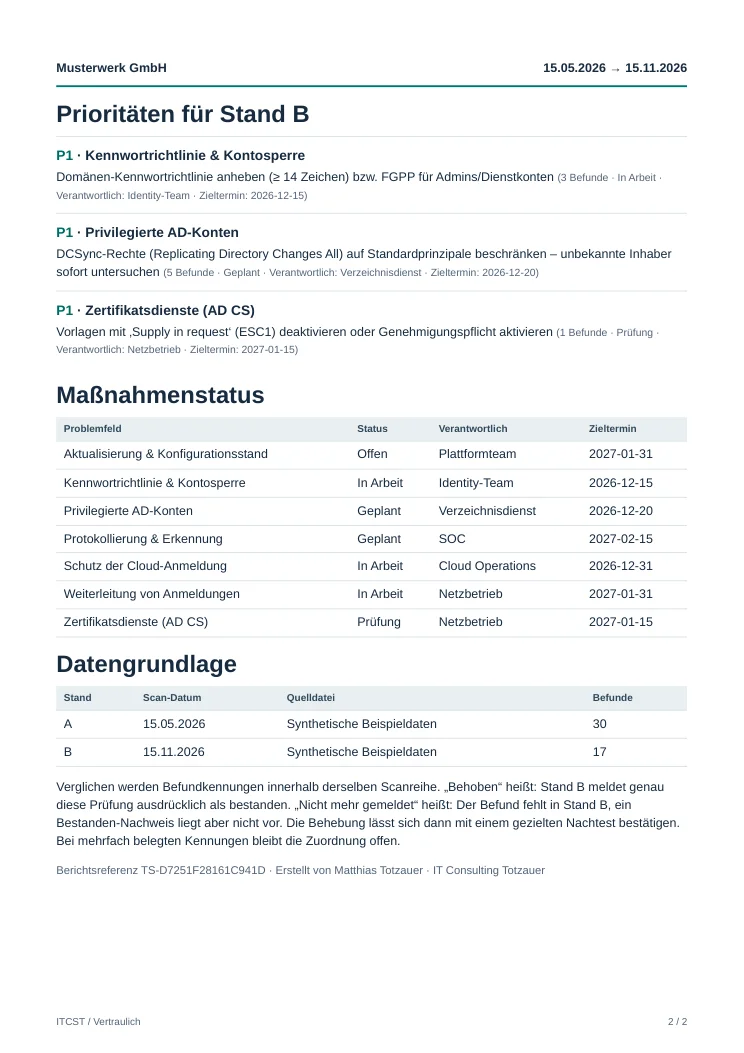
Musterwerk GmbH, fiktive Daten. Beide Seiten öffnen den vollständigen Musterbericht als PDF.
Jeder Scanner liefert eigene Listen, Bewertungen und Formate. Nach dem Bericht bleiben oft hunderte Befunde, aber keine Reihenfolge, keine Zuständigkeit und kein Nachweis, ob es besser wird.
| Einzelne Scanner-Berichte | Mit dem Prüfstand |
|---|---|
| Jedes Werkzeug mit eigenem Bericht und eigener Skala | Ein Bild über alle Scanner und Pentest-Befunde |
| Befunde ohne Reihenfolge | Priorität P1 bis P4 mit Zeitfenster |
| Unklar, wer was erledigt | Maßnahmen mit Verantwortlichen, Zielterminen und Status |
| Fortschritt bleibt ein Gefühl | Jeder neue Scan zeigt, was neu ist, was nachweislich behoben ist und was schlechter wurde |
| Automatische Bewertung ohne Kenntnis Ihres Unternehmens | Eingeordnet und priorisiert von einem erfahrenen CISO |
| Technische Listen für Fachleute | Management-Bericht für die Geschäftsführung, Radar als Grafik für eigene Folien |
Verfolgen Sie die Befunde der Musterwerk GmbH über drei Scans. Öffnen Sie ein Feld in der Matrix, prüfen Sie den Einzelfall und übernehmen Sie die Maßnahme ins Board.
Im November sind 17 Befunde offen, vier davon mit Priorität 1.
Musterbericht als PDFWählen Sie zwei der drei fiktiven Stände. Die Zahlen zeigen offene Befunde je Bereich.
Stand AStand B
Die Achsen zählen offene Befunde je Bereich. Kleiner ist besser.
| Bereich | A | B | Differenz |
|---|
Darknet-Monitoring
Ransomware-Gruppen veröffentlichen ihre Opfer im Darknet auf eigenen Leak-Seiten, oft bevor das betroffene Unternehmen selbst Bescheid weiß. Das Darknet-Monitoring gleicht Ihre Firmennamen und Domains laufend mit diesen Meldungen ab.
Ein Scanner findet Befunde. Welche davon für Ihr Unternehmen zuerst zählen, entscheidet Erfahrung. Matthias Totzauer ordnet die Ergebnisse ein und legt die Prioritäten fest.
Alle Preise netto zuzüglich Umsatzsteuer. Abrechnung per Rechnung nach Beauftragung. Pentests kalkulieren wir nach Umfang.
590 €einmalig
Eine Bestandsaufnahme Ihrer Umgebung.
249 €pro Monat und Mandant
Für Unternehmen, die ihren Fortschritt regelmäßig messen.
179 €pro Monat und Mandant
Mindestens 895 € netto pro Monat für fünf Mandanten.
Für IT-Dienstleister und Unternehmensgruppen ab fünf Mandanten.
auf Anfragenach Anzahl der Domains
Einzeln buchbar, auch ohne Scan-Paket.
Wir stimmen den Prüfumfang, benötigte Informationen und Zugänge vor dem Start ab. Bereits vorhandene Scan-Exporte können wir übernehmen. Die konkrete Mitwirkung Ihrer IT wird im Angebot festgehalten.
Den Termin für Scan, Bericht und persönliche Ergebnisbesprechung vereinbaren wir vor dem Start. Er hängt vom Umfang und der Verfügbarkeit der benötigten Daten ab.
Nur die für den vereinbarten Prüfumfang erforderlichen Zugänge werden abgestimmt. Wenn Ihre IT bereits scannt, können wir stattdessen mit den bereitgestellten Exporten arbeiten.
Scan-Archive und Berichte liegen in Ihrem getrennten Mandantenbereich. Persönliche Zugänge werden mit Mehrfaktor-Authentifizierung geschützt. Speicherort und Aufbewahrung werden vor der Beauftragung geklärt.
Ein Wechsel kann vereinbart werden. Umfang, Start und eine mögliche Anrechnung des Einmal-Checks klären wir im schriftlichen Angebot.
Mit etablierten Prüfwerkzeugen für Active Directory, Entra ID und Systemhärtung, gegen die CIS Benchmarks und mit einem Abgleich der Gruppenrichtlinien mit einer Sicherheits-Baseline. Exporte von Netzwerkkomponenten und Pentest-Ergebnisse führen wir nach Absprache in denselben Bericht. Die eingesetzten Werkzeuge nennen wir Ihnen im Angebot.
Nein. Wir führen die Scans durch, werten sie aus und besprechen die Ergebnisse mit Ihnen. Scannt Ihr Team bereits regelmäßig, übernehmen wir die vorhandenen Exporte.
Der Schweregrad kommt aus dem jeweiligen Scanner. Daraus entsteht eine Priorität mit Zeitfenster: P1 in 0–30 Tagen, P2 in 30–90 Tagen, P3 in 3–6 Monaten, P4 als Backlog. Hochstufungen werden im Bericht begründet.
Je Befund: neu, verbessert oder verschlechtert, gestiegener oder gesunkener Schweregrad. Fehlt ein Befund im neuen Scan, unterscheiden wir: nachweislich behoben, wenn der Scan genau diese Prüfung als bestanden meldet, sonst nicht mehr gemeldet. Quellen ohne neuen Scan seit mehr als 45 Tagen werden als nicht aktuell markiert, damit niemand mit alten Zahlen arbeitet.
Ihre Firmennamen und Domains werden laufend mit öffentlich zugänglichen Meldungen von Ransomware-Leak-Seiten abgeglichen. Treffer gelten als unbestätigt, bis sie geprüft sind. Das Monitoring ersetzt keine forensische Untersuchung nach einem Vorfall.
Jeder Mandant hat einen eigenen Bereich mit eigenem Scan-Archiv und eigenen Berichten. Persönliche Zugänge melden sich mit Mehrfaktor-Authentifizierung an.
Jeder Mandant führt ein eigenes Importprotokoll mit Zeitpunkt, Format und Status. Der Prüfstand erkennt vorhandene Ergebnisstände und verhindert ein stilles Überschreiben. Inhaber und Kundenadministratoren können eine fachlich korrigierte Fassung ausdrücklich bestätigen. Die vorherige Fassung bleibt mandantenintern als Revision erhalten. Das Protokoll enthält weder Dateinamen und Dateiinhalte noch E-Mail-Adressen.
Management- und Detailbericht tragen dieselbe Berichtsreferenz. Sie bleibt für denselben Scan- und Zielwertestand stabil und ändert sich, sobald ein verwendeter Scan fachlich korrigiert, ein anderer Stand ausgewählt oder das Zielprofil angepasst wird.
Nein. Download-Dateien verwenden nur Exportart, Scan-Zeitraum und eine pseudonyme Datenstandsreferenz. Der fachliche Inhalt bleibt mandantenspezifisch und vertraulich, der Dateiname gibt jedoch keine Kundenidentität preis.
Ja. Status, Verantwortliche und Zieltermine aus dem mandanteneigenen Maßnahmenboard erscheinen im Management- und Detailbericht sowie in CSV und Excel. Eine Board-Änderung erzeugt eine neue Datenstandsreferenz.
Wählen Sie Ihr Paket. Wir stimmen Termin, Umfang und Zugang persönlich ab und bestätigen alles schriftlich. Ihre Buchungsanfrage ist kostenfrei und unverbindlich; mit dem Absenden entsteht noch kein Auftrag.
Lieber direkt sprechen? +49 162 592 2574 oder Erstgespräch vereinbaren