ITCST Cybersecurity & Digital Solutions

Ihr externer CISO.
Messbar sicherer.

Ich führe Ihre Informationssicherheit mit der Erfahrung eines Group CISO, setze Microsoft Security selbst um und weise mit regelmäßigen Scans nach, was besser geworden ist. In Teilzeit, für Industrie, KRITIS und Mittelstand.

Erstgespräch: 25 Minuten, kostenfrei und unverbindlich. Oder direkt anrufen: +49 162 592 2574

Projektstart ab Dezember 2026

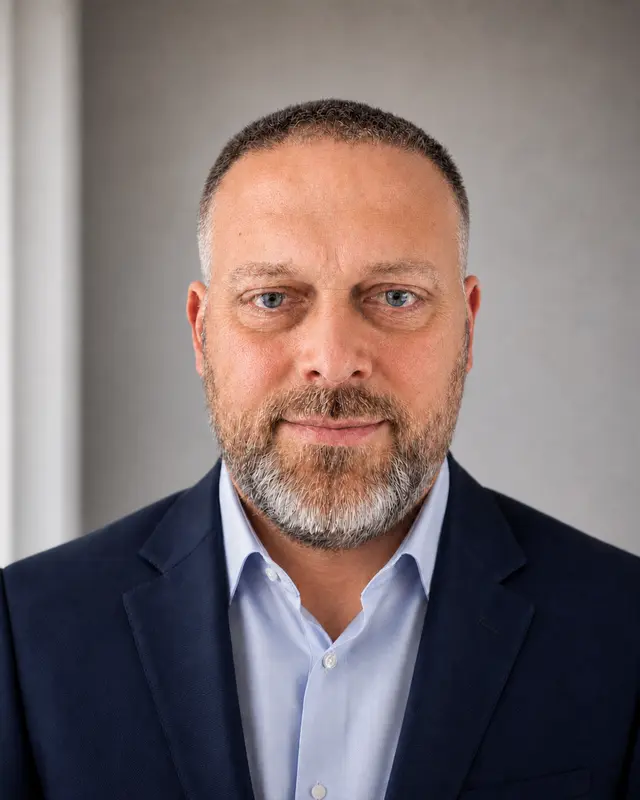
Matthias Totzauer Interim CISO, CISSP, CISM Profil ansehen
  • Group CISO (Interim)Internationaler Baustoffkonzern, 2023–2025, Berichtslinie an den Vorstand
  • Group Head of Information SecurityInternationaler Non-Food-Hersteller, 2022–2023
  • Seit 2006 in IT-FührungVom IT-Betrieb bis zur globalen Security-Führung
  • CISSP, CISM, CISAdazu Lead Auditor für ISO 27001 und ISO 22301

Von der Vorstandsvorlage bis zur Konfiguration.

Strategie, technische Umsetzung und Erfolgskontrolle liegen oft bei drei Parteien: Berater, Dienstleister und Prüfer. Bei mir liegen sie in einer Hand. So geht nichts zwischen den Beteiligten verloren, und Sie sehen, ob die Maßnahmen wirken.

  1. Führen

    Wie im Konzern

    Risiken priorisieren, Team und Dienstleister steuern, der Geschäftsführung berichten. Mit der Erfahrung als Group CISO (Interim) mit Berichtslinie an den Vorstand.

    Externer CISO in Teilzeit
  2. Umsetzen

    Selbst in der Technik

    Entra ID, Defender, Intune und Microsoft 365 setze ich selbst um, statt nur Empfehlungen zu schreiben. Geprüft, dokumentiert und an Ihr Team übergeben.

    Microsoft Security
  3. Messen

    Mit jedem Scan belegt

    Der Prüfstand prüft Active Directory, Entra ID und Härtung in festen Abständen und zeigt, was seit dem letzten Scan besser geworden ist.

    Vorheriger Scan26
    Aktueller Scan17
    Offene Befunde. August und November, fiktive Daten aus der Demo.
    Zum Prüfstand

NIS2 gilt. Die Verantwortung trägt die Geschäftsleitung.

Das NIS2-Umsetzungsgesetz ist seit dem 6. Dezember 2025 in Kraft, ohne Übergangsfrist. Betroffene Unternehmen müssen sich beim BSI registrieren, Risiken steuern und Vorfälle fristgerecht melden.

ca. 30.000
Unternehmen in Deutschland sind betroffen, in der Regel ab 50 Beschäftigten oder 10 Mio. € Jahresumsatz.
24 h, 72 h, 1 Monat
Fristen für Frühwarnung, Meldung und Abschlussbericht bei erheblichen Vorfällen an das BSI.
bis 10 Mio. €
oder 2 % des weltweiten Jahresumsatzes Bußgeld für besonders wichtige Einrichtungen.
§ 38 BSIG
Die Geschäftsleitung billigt die Maßnahmen, überwacht die Umsetzung und lässt sich regelmäßig schulen.

Stand November 2026. Überblick nach dem BSI-Gesetz in der Fassung des NIS2-Umsetzungsgesetzes, keine Rechtsberatung. BSI-Hinweise zur Registrierung

Drei Wege zur Zusammenarbeit.

Ein Check für den schnellen Überblick, laufende Führung als CISO oder ein Umsetzungsprojekt in Microsoft Security. Leistung, Umfang und Honorar stehen vor der Beauftragung schriftlich fest.

Kompakter Einstieg

Security-Check für Entscheider

Priorisierte Risiken, fünf Handlungsfelder und ein kompakter 90-Tage-Plan. Mit persönlicher Ergebnisbesprechung.

2–3 Beratungstage, Ergebnis in 1–2 Wochen

Laufende Begleitung

Externer CISO in Teilzeit

Risiken priorisieren, Ihr Team und Dienstleister steuern und Entscheidungen für die Geschäftsführung vorbereiten.

Monatlicher Bericht an die Geschäftsführung, Umfang nach Bedarf

Konkrete Umsetzung

Microsoft Security

Entra ID, Defender, Intune und M365: ein vereinbartes Security-Arbeitspaket umsetzen, prüfen und dokumentiert übergeben.

Geprüfte Umsetzung mit Dokumentation und Übergabe

Für Selbstständige und kleine Unternehmen

IT-Hilfe zum Festpreis

Ein Online-Termin zu einer konkreten Frage, inklusive Ausarbeitung. Vor der Beauftragung erhalten Sie ein schriftliches Angebot. Technische Änderungen können Sie separat beauftragen.

Microsoft-365-Postfach-Check

250 € netto

Eine Microsoft-365-Umgebung · bis zu drei Konten

Kommen Sie noch an Ihre Firmenmails, wenn das Handy verloren geht? In 45 Minuten prüfen wir per Bildschirmfreigabe Anmeldung, Wiederherstellung und Weiterleitungen.

Sie erhalten eine schriftliche Checkliste mit den geprüften Einstellungen und den Änderungen, die Sie oder Ihr IT-Dienstleister zuerst angehen sollten.

Postfach-Check anfragen

IT-Notfallplan auf einer Seite

500 € netto

Ein Geschäftsablauf · ein Standort

Was tun Sie, wenn Sie morgen Ihre Aufträge nicht mehr öffnen können? In 90 Minuten spielen wir einen Ausfall durch, klären, wer helfen kann, und sichten die Angaben zu Ihrer Datensicherung.

Sie erhalten einen ausdruckbaren Ablauf mit Kontakten und den ersten Schritten in der richtigen Reihenfolge. Dazu kommt eine Checkliste für den Wiederherstellungstest mit Ihrem IT-Dienstleister.

Notfallplan anfragen

Erfahrung aus Konzern, Industrie und KRITIS.

Ausgewählte Mandatsprofile. Kunden bleiben bewusst anonym; im Erstgespräch vertiefe ich, was zu Ihrer Lage passt.

Laufendes MandatInternationales Industrieunternehmen

Von Einzelbefunden zu einem managementfähigen Security-Programm.

  • NIS2-Lückenanalyse und Risikobewertung
  • Maßnahmenliste mit klarer Reihenfolge
  • Management-Reporting und Entscheidungsvorlagen

Laufendes MandatRegulierte Versorgungsorganisation

Externe Prüfungen über Management, IT und OT hinweg vorbereitet und begleitet.

  • Anforderungen und Kontrollen abgeglichen, Lücken bewertet
  • Nachweise gesammelt und aktuell gehalten
  • Behebung bis zum Abschluss verfolgt

2023–2025Internationaler Baustoffkonzern, Group CISO (Interim)

Globale Security-Führung mit direkter Berichterstattung an den Vorstand.

  • Führung internationaler Security-Teams
  • ISO 27001/27002 und NIS2
  • NIST Cybersecurity Framework

2022–2023Internationaler Non-Food-Hersteller, Group Head of Information Security

Internationales ISMS und Security Operations aufgebaut.

  • ISO 27001 und BSI IT-Grundschutz
  • SOC, SIEM und Incident Response
  • Security in der SAP-S/4HANA-Transformation

Zertifiziert

  • ISC2 CISSP
  • ISACA CISM
  • ISACA CISA
  • ISO/IEC 27001 Lead Auditor
  • ISO 22301 Lead Auditor
  • AI Cyber Security & Risk Specialist
  • Professional Scrum Master I

Zwei eigene Produkte.

Der Prüfstand zeigt, wo Ihre IT-Sicherheit steht, ob sie besser wird und ob Ihr Unternehmen im Darknet auftaucht. Projektklar bringt die Projektzeiten Ihres Teams zur Freigabe beim Kunden.

Prüfstand

Security-Scans und Darknet-Monitoring

Wir prüfen Active Directory, Entra ID und Systemhärtung, führen die Ergebnisse in einem Bild zusammen und zeigen mit jedem neuen Scan, was besser geworden ist. Dazu Darknet-Monitoring für Ihre Firmennamen und Domains.

Für
IT-Leitung, Geschäftsführung und IT-Dienstleister
Umfang
Active Directory, Entra ID, Systemhärtung nach CIS Benchmarks, Pentests nach Absprache
Ergebnis
Maßnahmen mit Priorität P1 bis P4, Management-Bericht, Verlauf, Darknet-Monitoring
Einstieg
Einmal-Check 590 €, laufende Prüfung 249 € pro Monat und Mandant, jeweils netto

Projektklar

Projektzeiten zur Freigabe bringen

Ihr Team erfasst Zeiten direkt an der Aufgabe, prüft sie intern und legt dem Kunden den Leistungsnachweis zur Freigabe vor. Die bestätigte Fassung lässt sich für die Rechnung exportieren.

Für
IT-Dienstleister und Beratungen in Deutschland
Funktionen
Kanban, Wissen, Diskussionen, Zeiten, Kundenfreigabe, PDF und CSV
Einstieg
Begleiteter Team-Pilot für die ersten drei Pilotkunden, mit Einrichtung und Teamschulung

So arbeite ich

Erst die Lage. Dann die Prioritäten. Dann die Umsetzung.

In jedem Mandat gilt dieselbe Reihenfolge. Jeder Schritt endet mit einem Ergebnis, mit dem Geschäftsführung und IT weiterarbeiten können.

  1. 01Verstehen

    Ein gemeinsames Bild der Lage

    Aus Risiken, Prozessen und Abhängigkeiten wird eine Grundlage, mit der Geschäftsführung und IT arbeiten können.

    ErgebnisRisiko- und Prozessübersicht
  2. 02Entscheiden

    Prioritäten mit Verantwortung

    Maßnahmen erhalten Zuständigkeiten, eine Reihenfolge und eine nachvollziehbare Grundlage für nötige Entscheidungen.

    ErgebnisEntscheidungsvorlage und Fahrplan
  3. 03Umsetzen und messen

    Umgesetzt und gemessen

    Maßnahmen werden umgesetzt, geprüft und dokumentiert übergeben. Der nächste Scan zeigt, ob sie wirken.

    ErgebnisNachweise, Übergabe, Scan-Vergleich

Ihr Mandat. Meine persönliche Verantwortung.

Sie sprechen direkt mit mir: vom ersten Gespräch über die fachliche Einordnung bis zur vereinbarten Umsetzungsbegleitung. Rollen, Grenzen und Verantwortlichkeiten klären wir zu Beginn.

Mehr über Matthias Totzauer

Vor dem ersten Gespräch

Die wichtigsten
Fragen vorab.

Wie beginnt die Zusammenarbeit?

Das 25-minütige Erstgespräch ist kostenfrei und unverbindlich. Wir klären Ihre Aufgabe und den gewünschten Start. Leistungen, Termine und Honorar werden vor jeder Beauftragung schriftlich vereinbart.

Ist der Navigator bereits eine verbindliche Bewertung?

Nein. Die Navigatoren bieten eine erste Orientierung auf Grundlage Ihrer Angaben. Sie ersetzen weder die fachliche Prüfung Ihrer konkreten Situation noch eine Rechtsberatung oder ein unabhängiges Audit.

Welche Informationen sind für eine Anfrage nötig?

Ansprechpartner, Unternehmen und eine kurze Beschreibung der Aufgabe genügen für den Einstieg. Bitte noch keine Passwörter, vertraulichen Systemdetails oder personenbezogenen Falldaten übermitteln.

Sind englischsprachige Mandate möglich?

Die Zusammenarbeit ist auf Deutsch und Englisch möglich. Sprache, Einsatz vor Ort oder remote und die erforderliche Verfügbarkeit stimmen wir für das konkrete Mandat ab.

Sicherheit braucht klare Verantwortung.

Klären wir in 25 Minuten, wer sie bei Ihnen übernimmt: kostenfrei und unverbindlich. Wir besprechen Aufgabe, Start und einen sinnvollen Umfang. Bei passender Zusammenarbeit erhalten Sie danach ein konkretes Angebot.

Anderes Anliegen beschreiben

Direkt erreichen

E-Mail[email protected] Telefon+49 162 592 2574

Persönliche Rückmeldung in der Regel innerhalb eines Werktags.

Aus Wunsiedel in Bayern. Für Unternehmen deutschlandweit und in Europa – auf Deutsch und Englisch.